Wireshark představuje celosvětově nejpoužívanější analyzátor protokolů. Pomocí něj můžete zkontrolovat vše, co se děje ve vaší síti, odstraňovat různé problémy, analyzovat a filtrovat síťový provoz pomocí různých nástrojů atd.

Pokud se chcete dozvědět více o Wiresharku a jak filtrovat podle portu, pokračujte ve čtení.
Co přesně je filtrování portů?
Filtrování portů představuje způsob filtrování paketů (zpráv z různých síťových protokolů) na základě jejich čísla portu. Tato čísla portů se používají pro protokoly TCP a UDP, nejznámější protokoly pro přenos. Filtrování portů představuje formu ochrany vašeho počítače, protože pomocí filtrování portů můžete povolit nebo zablokovat určité porty, abyste zabránili různým operacím v rámci sítě.
Existuje dobře zavedený systém portů používaných pro různé internetové služby, jako je přenos souborů, e-mail atd. Ve skutečnosti existuje více než 65 000 různých portů. Existují v povoleném nebo uzavřeném režimu. Některé aplikace na internetu mohou tyto porty otevřít, takže váš počítač bude více vystaven hackerům a virům.
Pomocí Wireshark můžete filtrovat různé pakety na základě jejich čísla portu. Proč byste to chtěli udělat? Protože tímto způsobem můžete z různých důvodů odfiltrovat všechny pakety, které ve svém počítači nechcete.
Jaké jsou důležité porty?
K dispozici je 65 535 portů. Lze je rozdělit do tří různých kategorií: porty od 0 do 1023 jsou známé porty a jsou přiřazeny běžným službám a protokolům. Poté jsou od 1024 do 49151 registrované porty – ty jsou ICANN přiřazeny konkrétní službě. A veřejné porty jsou porty od 49152-65535, může je používat jakákoli služba. Pro různé protokoly se používají různé porty.
Pokud se chcete dozvědět o těch nejběžnějších, podívejte se na následující seznam:
| Číslo portu | Název služby | Protokol |
| 20, 21 | Protokol přenosu souborů – FTP | TCP |
| 22 | Zabezpečený shell – SSH | TCP a UDP |
| 23 | Telnet | TCP |
| 25 | Jednoduchý protokol pro přenos pošty | TCP |
| 53 | Domain Name System – DNS | TCP a UDP |
| 67/68 | Dynamic Host Configuration Protocol – DHCP | UDP |
| 80 | HyperText Transfer Protocol – HTTP | TCP |
| 110 | Post Office Protocol – POP3 | TCP |
| 123 | Network Time Protocol – NTP | UDP |
| 143 | Internet Message Access Protocol (IMAP4) | TCP a UDP |
| 161/162 | Simple Network Management Protocol – SNMP | TCP a UDP |
| 443 | HTTP s Secure Sockets Layer – HTTPS (HTTP přes SSL/TLS) | TCP |
Analýza ve Wiresharku
Proces analýzy ve Wiresharku představuje sledování různých protokolů a dat uvnitř sítě.
Než začneme s procesem analýzy, ujistěte se, že znáte typ provozu, který chcete analyzovat, a různé typy zařízení, která provoz generují:
- Máte podporovaný promiskuitní režim? Pokud tak učiníte, umožní to vašemu zařízení shromažďovat pakety, které nejsou původně určeny pro vaše zařízení.
- Jaká zařízení máte ve své síti? Je důležité mít na paměti, že různé druhy zařízení budou přenášet různé pakety.
- Jaký typ provozu chcete analyzovat? Typ provozu bude záviset na zařízeních ve vaší síti.
Vědět, jak používat různé filtry, je nesmírně důležité pro zachycení zamýšlených paketů. Tyto filtry se používají před procesem zachycování paketů. jak fungují? Nastavením konkrétního filtru okamžitě odstraníte provoz, který nesplňuje daná kritéria.
jak streamovat firefox do roku
V rámci Wireshark se pro vytváření různých zachytávacích filtrů používá syntaxe nazvaná syntaxe Berkley Packet Filter (BPF). Protože se jedná o syntaxi, která se nejčastěji používá v analýze paketů, je důležité pochopit, jak funguje.
Syntaxe Berkley Packet Filter zachycuje filtry založené na různých výrazech filtrování. Tyto výrazy se skládají z jednoho nebo několika primitiv a primitiva se skládají z identifikátoru (hodnot nebo názvů, které se snažíte najít v různých paketech), za nimiž následuje jeden nebo několik kvalifikátorů.
Kvalifikace lze rozdělit do tří různých druhů:
- Typ – pomocí těchto kvalifikátorů určujete, jaký druh věci identifikátor představuje. Kvalifikátory typu zahrnují port, net a host.
- Dir (direction) – tyto kvalifikátory se používají k určení směru přenosu. Tímto způsobem src označí zdroj a dst označí cíl.
- Proto (protokol) – pomocí kvalifikátorů protokolu můžete určit konkrétní protokol, který chcete zachytit.
K odfiltrování vyhledávání můžete použít kombinaci různých kvalifikátorů. Můžete také použít operátory: například můžete použít operátor zřetězení (&/and), operátor negace (!/not) atd.
Zde je několik příkladů zachytávacích filtrů, které můžete použít ve Wiresharku:
| Filtry | Popis |
| hostitel 192.168.1.2 | Veškerý provoz spojený s 192.168.1.2 |
| tcp port 22 | Veškerý provoz spojený s portem 22 |
| src 192.168.1.2 | Veškerý provoz pocházející z 192.168.1.2 |
V polích záhlaví protokolu je možné vytvořit filtry pro zachycení. Syntaxe vypadá takto: proto[offset:size(nepovinné)]=hodnota. Proto představuje protokol, který chcete filtrovat, offset představuje pozici hodnoty v hlavičce paketu, velikost představuje délku dat a hodnota je data, která hledáte.
Zobrazit filtry ve Wiresharku
Na rozdíl od zachycovacích filtrů, zobrazovací filtry nezahazují žádné pakety, pouze je při prohlížení skryjí. Toto je dobrá volba, protože jakmile pakety zahodíte, nebudete je moci obnovit.
Filtry zobrazení se používají ke kontrole přítomnosti určitého protokolu. Pokud byste například chtěli zobrazit pakety obsahující konkrétní protokol, můžete zadat název protokolu na panelu nástrojů Filtr zobrazení ve Wiresharku.
Jiné možnosti
Existují různé další možnosti, které můžete použít k analýze paketů ve Wiresharku, v závislosti na vašich potřebách.
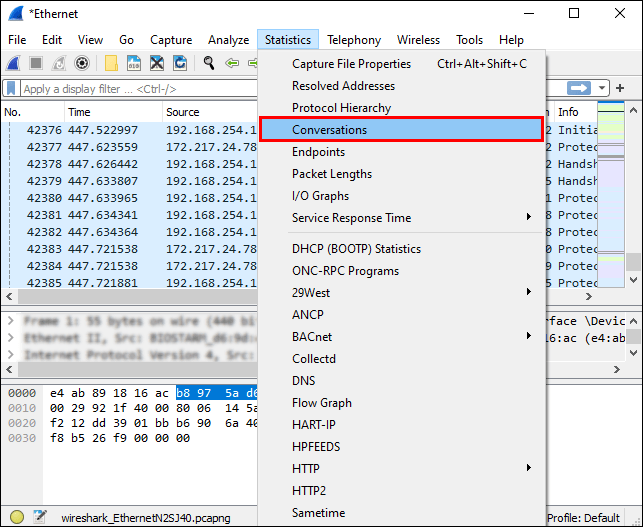
- V okně Statistika ve Wiresharku najdete různé základní nástroje, které můžete použít k analýze paketů. Můžete například použít nástroj Konverzace k analýze provozu mezi dvěma různými adresami IP.
- V okně Expert Infos můžete analyzovat anomálie nebo neobvyklé chování ve vaší síti.
Filtrování podle portu ve Wiresharku
Filtrování podle portu ve Wiresharku je snadné díky liště filtrů, která umožňuje použít filtr zobrazení.
Chcete-li například filtrovat port 80, zadejte toto do řádku filtru: |_+_|. Můžete také zadat |_+_| místo ==, protože eq odkazuje na rovné.
Můžete také filtrovat více portů najednou. || v tomto případě se používají značky.
Chcete-li například filtrovat porty 80 a 443, zadejte toto do panelu filtrů: |_+_| nebo |_+_|.
Další často kladené dotazy
Jak mohu filtrovat Wireshark podle IP adresy a portu?
Existuje několik způsobů, jak můžete filtrovat Wireshark podle IP adresy:
1. Máte-li zájem o paket s konkrétní IP adresou, zadejte ji do řádku filtru: |_+_|

2. Pokud vás zajímají pakety přicházející z konkrétní IP adresy, zadejte toto do řádku filtru: |_+_|

3. Pokud vás zajímají pakety směřující na konkrétní IP adresu, zadejte toto do řádku filtru: |_+_|
Pokud chcete použít dva filtry, jako je IP adresa a číslo portu, podívejte se na následující příklad: |_+_| Vzhledem k tomu, že && představuje symboly pro a zapsáním tohoto textu, můžete filtrovat vyhledávání podle IP adresy (192.168.1.199) a podle čísla portu (tcp.port eq 443).

Jak Wireshark zachycuje provoz v přístavu?
Wireshark zachycuje veškerý síťový provoz, jak k němu dochází. Zachytí veškerý provoz portů a ukáže vám všechna čísla portů v konkrétních připojeních.
jak ukázat ping v lize
Chcete-li zahájit snímání, postupujte takto:
1. Otevřete Wireshark.

2. Klepněte na Zachytit.
3. Vyberte Rozhraní.

4. Klepněte na Start.
jak dát hudbu na ipod nano 7. generace bez itunes

Pokud se chcete zaměřit na konkrétní číslo portu, můžete použít panel filtrů.
Když chcete zastavit snímání, stiskněte „Ctrl + E.“
Co je zachycovací filtr pro možnost DHCP?
Možnost DHCP (Dynamic Host Configuration Protocol) představuje druh protokolu pro správu sítě. Používá se pro automatické přidělování IP adres zařízením připojeným k síti. Při použití možnosti DHCP nemusíte ručně konfigurovat různá zařízení.
Pokud chcete ve Wiresharku vidět pouze pakety DHCP, zadejte do panelu filtrů bootp. Proč bootp? Protože představuje starší verzi DHCP a obě používají stejná čísla portů – 67 a 68.
Proč bych měl používat Wireshark?
Používání Wireshark má řadu výhod, z nichž některé jsou:
1. Je to zdarma – můžete analyzovat provoz v síti zcela zdarma!
2. Může být použit pro různé platformy – Wireshark můžete používat na Windows, Linux, Mac, Solaris atd.
3. Je to podrobné – Wireshark nabízí hlubokou analýzu mnoha protokolů.
4. Nabízí živá data – tato data lze získávat z různých zdrojů, jako je Ethernet, Token Ring, FDDI, Bluetooth, USB atd.
5. Je široce používán – Wireshark je nejoblíbenější analyzátor síťových protokolů.
Wireshark nekouše!
Nyní jste se dozvěděli více o Wiresharku, jeho schopnostech a možnostech filtrování. Pokud si chcete být jisti, že můžete odstraňovat a identifikovat jakýkoli typ problémů se sítí nebo kontrolovat data přicházející a odcházející z vaší sítě, a tak ji udržet v bezpečí, měli byste určitě vyzkoušet Wireshark.
Použili jste někdy Wireshark? Řekněte nám o tom v sekci komentářů níže.